Paso 2: Generar Grant Token
Después de generar el client_id y el client_secret, debes generar un Grant Token o code para tu aplicación.
Para aplicaciones Self Client
Si previamente seleccionaste el tipo Self Client, debes generar el Grant Token (code) de la siguiente manera:
- Después de registrar tu aplicación, selecciona Self Client de la lista de Applications en la
consola de API y haz clic en Generate Code.
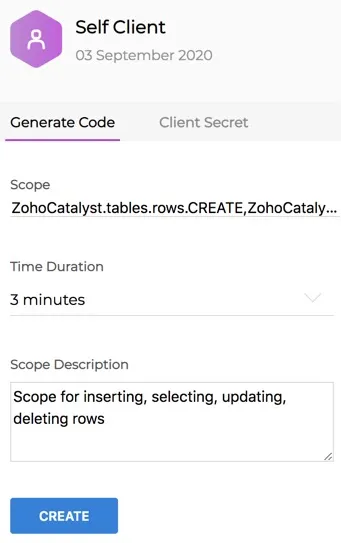
- Ingresa un scope válido. Puedes consultar la lista de scopes disponibles en Catalyst en esta sección.
- Elige una duración de tiempo en la lista desplegable. El Grant Token generado en este paso expirará después de este período de tiempo.
- Ingresa una descripción para el scope.
- Haz clic en Generate.
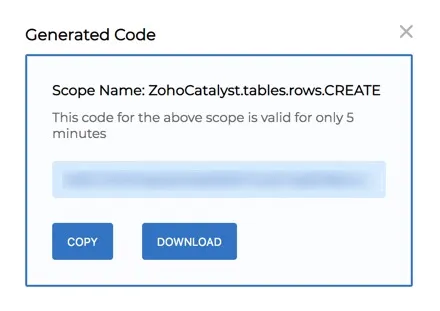
La consola de API mostrará el Grant Token generado o el valor de code para tu aplicación Self Client.
Para otras aplicaciones
Si previamente seleccionaste tipos de cliente diferentes al tipo Self Client, debes generar el Grant Token usando un método de redirección:
- Envía una solicitud a la siguiente URI con los parámetros indicados a continuación, para generar el Grant Token (code):
https://accounts.zoho.com/oauth/v2/auth?
Nota: Debes acceder a los dominios respectivos para los otros centros de datos:
- EU: https://accounts.zoho.eu/
- AU: https://accounts.zoho.au/
- IN: https://accounts.zoho.in/
- CA: https://accounts.zohocloud.ca/
- JP: https://accounts.zohocloud.jp/
- SA: https://accounts.zohocloud.sa/
| Parámetro | Descripción |
|---|---|
| scope* | El scope para el cual se generará el Grant Token. Puedes proporcionar múltiples scopes separándolos con comas. Puedes consultar la lista de scopes disponibles en Catalyst en [esta sección](/es/api/oauth2/scopes/#Scopes). |
| client_id* | El Client ID que se generó durante el registro del cliente |
| state | Una cadena opaca que se transmite de ida y vuelta en el protocolo, es decir, cualquier valor que proporciones aquí se te devolverá |
| response_type* | code(Proporciona esta cadena literal como valor) |
| redirect_uri* | Una de las URIs de redirección autorizadas que proporcionaste al registrar el cliente en el paso anterior. No debes proporcionar una URI de redirección no registrada. |
| access_type | Los valores permitidos son offline y online. El access_type online solo proporciona el Access Token para tu aplicación, que es válido por una hora. El access_type offline proporciona un Access Token así como un Refresh Token para tu aplicación. El valor predeterminado se considera online. |
| prompt | Consent (Proporciona esta cadena literal como valor) Solicita el consentimiento del usuario cada vez que tu aplicación intenta acceder a las credenciales del usuario. Si no especificas este parámetro, solo se le solicitarán las credenciales al usuario la primera vez que tu aplicación solicite acceso. |
Nota:
-
Los campos marcados con * son obligatorios.
-
Puedes pasar los parámetros en el cuerpo de tu solicitud como form-data, para mayor seguridad.
Ejemplo de solicitud
- Si envías el parámetro prompt en esta solicitud, se abrirá una página de consentimiento del usuario.
Después de hacer clic en Accept, Zoho te redirigirá a la redirect_uri con el Grant Token en el parámetro code. Guarda el valor de code para los siguientes pasos.

Según los detalles de tu inicio de sesión, el sistema detecta automáticamente tu dominio y utiliza la URL de autenticación específica del dominio para generar el Grant Token. El parámetro state también se pasa en la URL.
Si haces clic en Reject, el navegador redirige a la URI de redirección con el parámetro error=access_denied.
Yes
No
Send your feedback to us