ステップ2: Grant Tokenの生成
client_idとclient_secretを生成した後、アプリケーションのGrant Tokenまたはcodeを生成する必要があります。
注意: Grant Tokenの生成は、Grant Tokenの有効期間内にaccess_tokenとrefresh_tokenを生成すれば、1回限りのプロセスです。
Self Clientアプリケーションの場合
以前 Self Client タイプを選択した場合、以下の方法でGrant Token(code)を生成する必要があります:
- アプリケーションを登録した後、APIコンソールの Applications リストからSelf Clientを選択し、Generate Codeをクリックしてください。
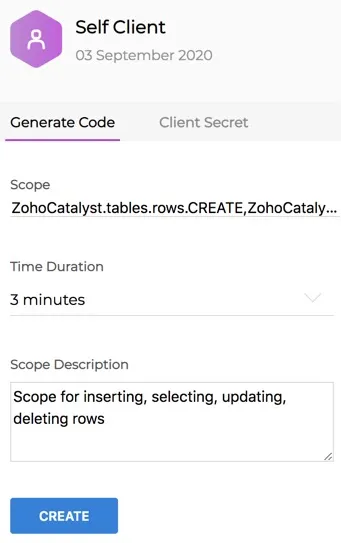
- 有効なスコープを入力してください。Catalystで利用可能なスコープの一覧はこちらのセクションで確認できます。
- ドロップダウンリストから期間を選択してください。このステップで生成されたGrant Tokenは、この期間後に失効します。
注意: Grant Tokenが失効する前に、次のステップで説明するようにrefresh_tokenを生成する必要があります。
- スコープの説明を入力してください。
- Generateをクリックしてください。
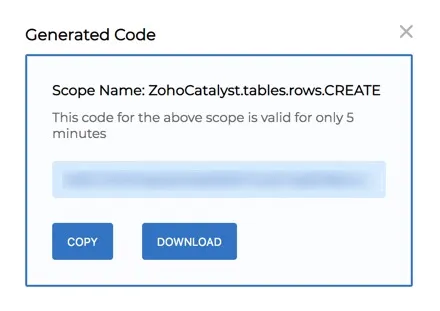
APIコンソールに、Self Client アプリケーション用に生成されたGrant Tokenまたはcodeの値が表示されます。
その他のアプリケーションの場合
以前 Self Client タイプ以外のクライアントタイプを選択した場合、リダイレクト方式でGrant Tokenを生成する必要があります:
- Grant Token(code)を生成するために、以下のURIに指定のパラメーターを付けてリクエストを送信してください:
https://accounts.zoho.com/oauth/v2/auth?
注意: 他のデータセンターについては、それぞれのドメインにアクセスする必要があります:
- EU: https://accounts.zoho.eu/
- AU: https://accounts.zoho.au/
- IN: https://accounts.zoho.in/
- CA: https://accounts.zohocloud.ca/
- JP: https://accounts.zohocloud.jp/
- SA: https://accounts.zohocloud.sa/
| パラメーター | 説明 |
|---|---|
| scope* | Grant Tokenを生成するスコープ。カンマで区切ることで複数のスコープを指定できます。Catalystで利用可能なスコープの一覧は[こちらのセクション](/ja/api/oauth2/scopes/#Scopes)で確認できます。 |
| client_id* | クライアント登録時に生成されたClient ID |
| state | プロトコル内でラウンドトリップされる不透明な文字列。ここで指定した値がそのまま返されます |
| response_type* | code(この文字列リテラルを値として指定してください) |
| redirect_uri* | 前のステップでクライアントを登録する際に指定した認可済みリダイレクトURIの1つ。未登録のredirect URIは指定できません。 |
| access_type | 指定可能な値はofflineとonlineです。onlineのaccess_typeは、1時間有効なAccess Tokenのみをアプリケーションに提供します。offline access_typeは、Access TokenとRefresh Tokenの両方をアプリケーションに提供します。デフォルト値はonlineです。 |
| prompt | Consent(この文字列リテラルを値として指定してください)アプリケーションがユーザー資格情報にアクセスしようとするたびに、ユーザーの同意を求めるプロンプトが表示されます。このパラメーターを指定しない場合、ユーザーにはアプリケーションが初めてアクセスをリクエストした時にのみ資格情報の入力が求められます。 |
注意:
-
*が付いたフィールドは必須です。
-
セキュリティ強化のため、リクエストのボディにform-dataとしてパラメーターを渡すことができます。
リクエスト例
- このリクエストでpromptパラメーターを送信した場合、ユーザー同意ページが開きます。
Acceptをクリックすると、ZohoはcodeパラメーターにGrant Tokenを含めてredirect_uriにリダイレクトします。次のステップのためにcodeの値を保存してください。

ログイン情報に基づいて、システムが自動的にドメインを検出し、ドメイン固有の認証URLを使用してGrant Tokenを生成します。stateパラメーターもURLに含まれます。
Rejectをクリックすると、ブラウザーはerror=access_deniedパラメーター付きでredirect URIにリダイレクトされます。
注意: このcodeは60秒間のみ有効です。この時間内に次のステップを完了する必要があります。
Yes
No
Send your feedback to us
Skip
Submit